Глава 6. Данные, безопасность и здравый смысл
В работе с ИИ важно различать осторожность и запрет без разбора. Ограничения могут быть необходимы для определённых данных и действий. Но если компания запрещает любые применения, не предлагая безопасного способа учиться, она затрудняет освоение инструмента.
Противоположная крайность — бесконтрольная передача баз, переписок и документов ради быстрого результата. Она создаёт риск раскрытия сведений, которые не должны попадать в выбранный сервис.
Эти ситуации требуют разных решений: в первой нужно определить разрешённые задачи, во второй — остановить неподготовленную передачу данных.
Для выбора правил нужно понять, какие сведения компания собирается использовать. Клиентские диалоги и история сделок, коммерческие условия, финансовые показатели, кадровые документы и внутренние регламенты требуют разного обращения.
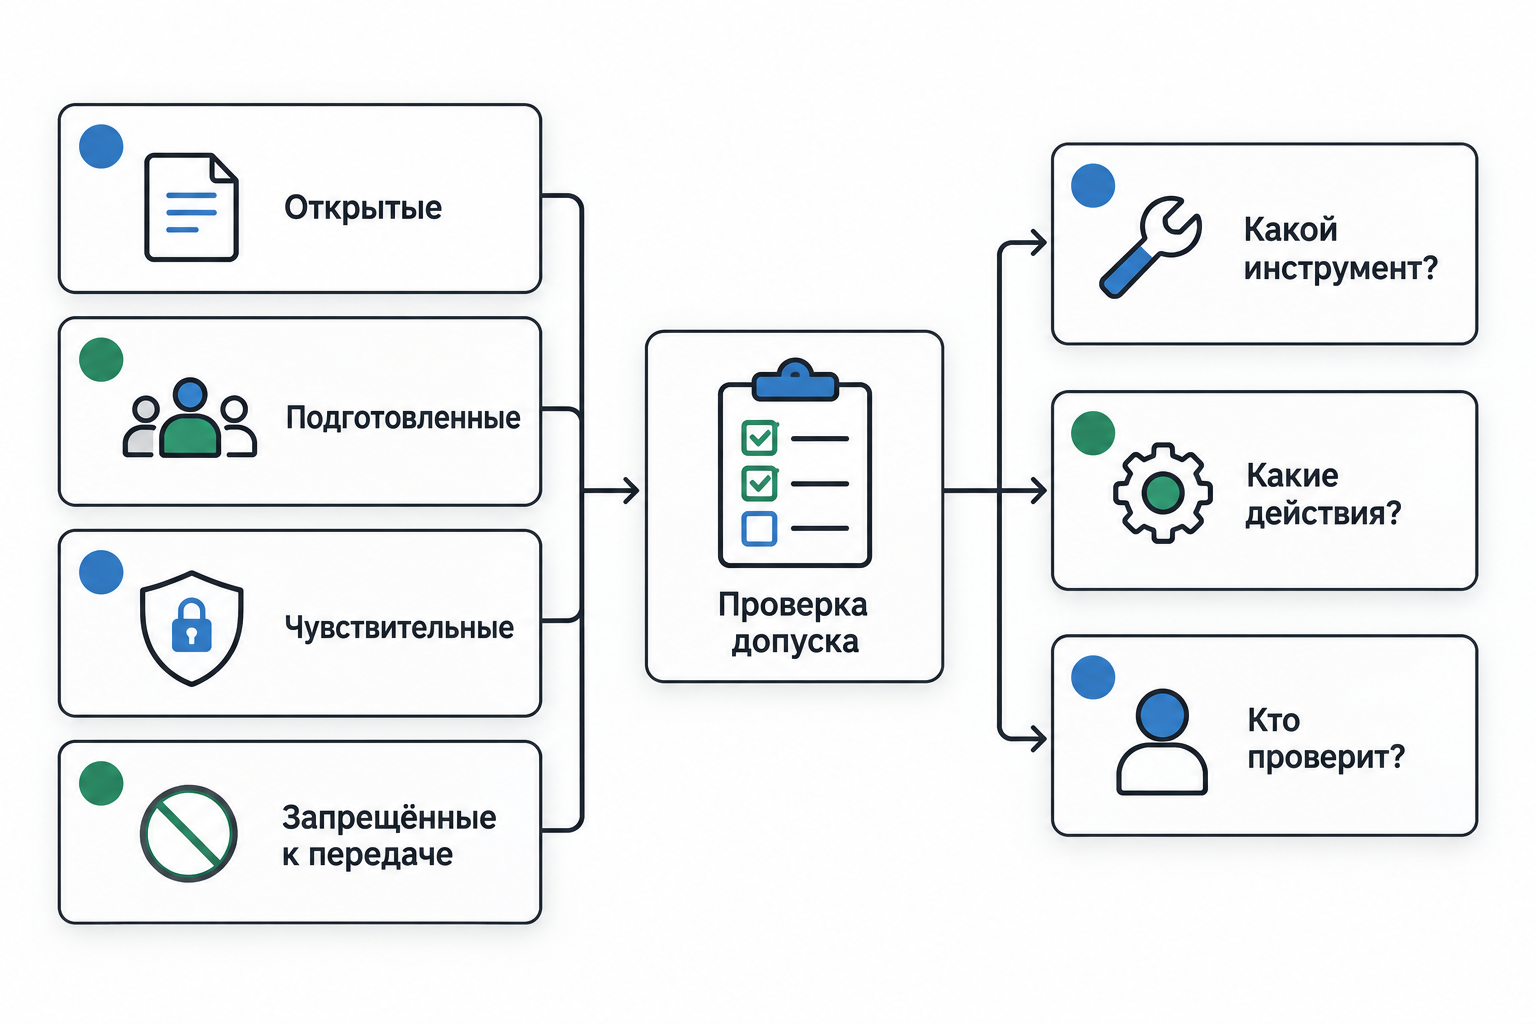
Одни материалы допустимы в выбранном сервисе, другие нуждаются в подготовке, специальной инфраструктуре или не подлежат передаче. Ниже разберём, как составить такую карту и не потерять смысл, необходимый для анализа.
С чего начать проверку данных
Внутренний черновик без чувствительных сведений и клиентская база с контактами требуют разных условий работы. Сначала определите состав данных и их чувствительность, затем — допустимый способ использования: после подготовки, в защищённом контуре или без передачи в ИИ. Правила нужно объяснить сотрудникам и назначить ответственных за проверку.
Почему данные так важны для качества ответа
Без сведений о продукте, клиентах, периоде и изменениях показателей ответ на вопрос о продажах останется общим. Но стремление добавить контекст не означает, что следует передать всю базу или отчёт.
Нужно выбрать сведения, необходимые для анализа, и проверить допустимость их использования. В этом и состоит навык подготовки данных: сохранить существенные обстоятельства задачи, не раскрывая лишнего.
Данные — не только клиентская база
При проверке важно смотреть шире очевидных имён и телефонов. Клиентские данные включают также сведения об автомобиле, покупках, сервисе, обращениях, переписке и предпочтениях. По их сочетанию можно узнать человека.
Коммерческую информацию составляют закупочные условия, скидки, маржинальность, переговорные позиции и планы кампаний. В финансовых материалах чувствительными могут быть отчётность, кредитная нагрузка, задолженность, бюджеты, выплаты и инвестиционные планы.
Данные сотрудников — это не только контакты и зарплаты, но и оценки, аттестации, кадровые документы, конфликты и личные обстоятельства. Операционные материалы описывают процессы, загрузку, планы, статусы проектов, внутренние обсуждения и решения.
Эти группы могут пересекаться. Для выбора правил важны конкретные сведения в материале и последствия их раскрытия, а не только название документа.
Простая классификация данных: четыре уровня
Чтобы не усложнять, начните с четырёх уровней.
Уровень 1. Открытые и безопасные данные
Это информация, которую можно использовать свободно или почти свободно.
Например:
- публичные описания услуг;
- тексты с сайта;
- открытые рекламные материалы;
- общие описания процессов без чувствительных деталей;
- обезличенные примеры;
- типовые вопросы клиентов без персональных данных;
- публичные данные конкурентов;
- открытые рыночные факты;
- черновики внутренних текстов без конфиденциальной информации.
С такими данными можно работать в обычных ИИ-инструментах, если нет специальных ограничений компании.
Пример:
«Помоги улучшить текст лендинга для услуги сервиса. Вот описание услуги без данных клиентов и коммерчески чувствительных условий».
Риск низкий.
Уровень 2. Данные, которые можно использовать после обезличивания
Это самая важная рабочая зона.
Многие полезные задачи можно решать, если убрать из данных идентификаторы.
Например:
- звонки без имён и телефонов;
- переписки без ФИО, номеров, e-mail и VIN;
- CRM-выгрузки без персональных полей;
- причины отказов без контактов клиентов;
- комментарии менеджеров без имён клиентов;
- кейсы сделок без персональных данных;
- сервисные обращения без идентификаторов;
- жалобы в обезличенном виде;
- диалоги для обучения продавцов.
Пример:
Было:
«Иван Петров, +7 921..., VIN X..., купил автомобиль в 2023 году, жаловался на...»
После обезличивания:
«Клиент 1, владелец автомобиля 2023 года, обращался с жалобой на задержку обратного звонка после сервисного визита».
Смысл для анализа сохранён.
Риск существенно снижен.
Уровень 3. Чувствительные данные, только в защищённом контуре
Это данные, с которыми можно работать только при наличии понятной корпоративной инфраструктуры, прав доступа, юридической проверки и технической защиты.
Например:
- полные CRM-выгрузки;
- клиентские базы с контактами;
- полные записи звонков с идентификацией клиента;
- финансовые отчёты;
- договоры;
- данные сотрудников;
- внутренние управленческие документы;
- отчёты по маржинальности;
- коммерческие условия;
- документы по сделкам.
Внешние открытые ИИ-сервисы для таких данных использовать нельзя без отдельного решения компании.
Здесь нужны:
- политика использования;
- юридическая оценка;
- техническая настройка;
- контроль доступа;
- логирование;
- договоры с поставщиком;
- понимание, где хранятся данные;
- кто имеет доступ;
- как удаляются данные;
- как проверяется результат.
Уровень 4. Данные, которые нельзя загружать
Это информация, которую не стоит отправлять во внешние ИИ-инструменты в принципе.
Например:
- паспорта и сканы документов;
- банковские данные клиентов;
- полные персональные данные без законного основания и защиты;
- медицинские или иные особо чувствительные сведения, если вдруг встречаются в HR или иных документах;
- закрытые договоры с прямым запретом раскрытия;
- пароли, ключи доступа, токены;
- внутренние учётные данные;
- юридически чувствительные материалы без согласования;
- материалы по конфликтам, расследованиям, претензиям без юриста;
- любые данные, по которым нет уверенности.
Если есть сомнение — не загружать.
Сначала спросить ответственного.
Обезличивание: что это такое простым языком
Обезличивание — это не «убрать фамилию и оставить всё остальное».
Обезличивание — это сделать так, чтобы по данным нельзя было легко восстановить конкретного человека, клиента, сделку или чувствительную ситуацию.
Нужно убирать или заменять:
- ФИО;
- телефоны;
- e-mail;
- адреса;
- VIN;
- госномера;
- номера договоров;
- номера заказ-нарядов;
- ссылки на конкретные сделки;
- паспортные данные;
- банковские данные;
- точные даты, если они позволяют идентифицировать клиента;
- редкие детали, по которым легко узнать человека;
- имена сотрудников, если речь о чувствительном разборе.
Замена имени условным номером — лишь один из приёмов подготовки. Набор может сохранять связь с человеком через даты, редкие обстоятельства или отдельную таблицу соответствий. Здесь мы описываем рабочие меры снижения риска, а не подтверждаем юридический статус получившихся данных.
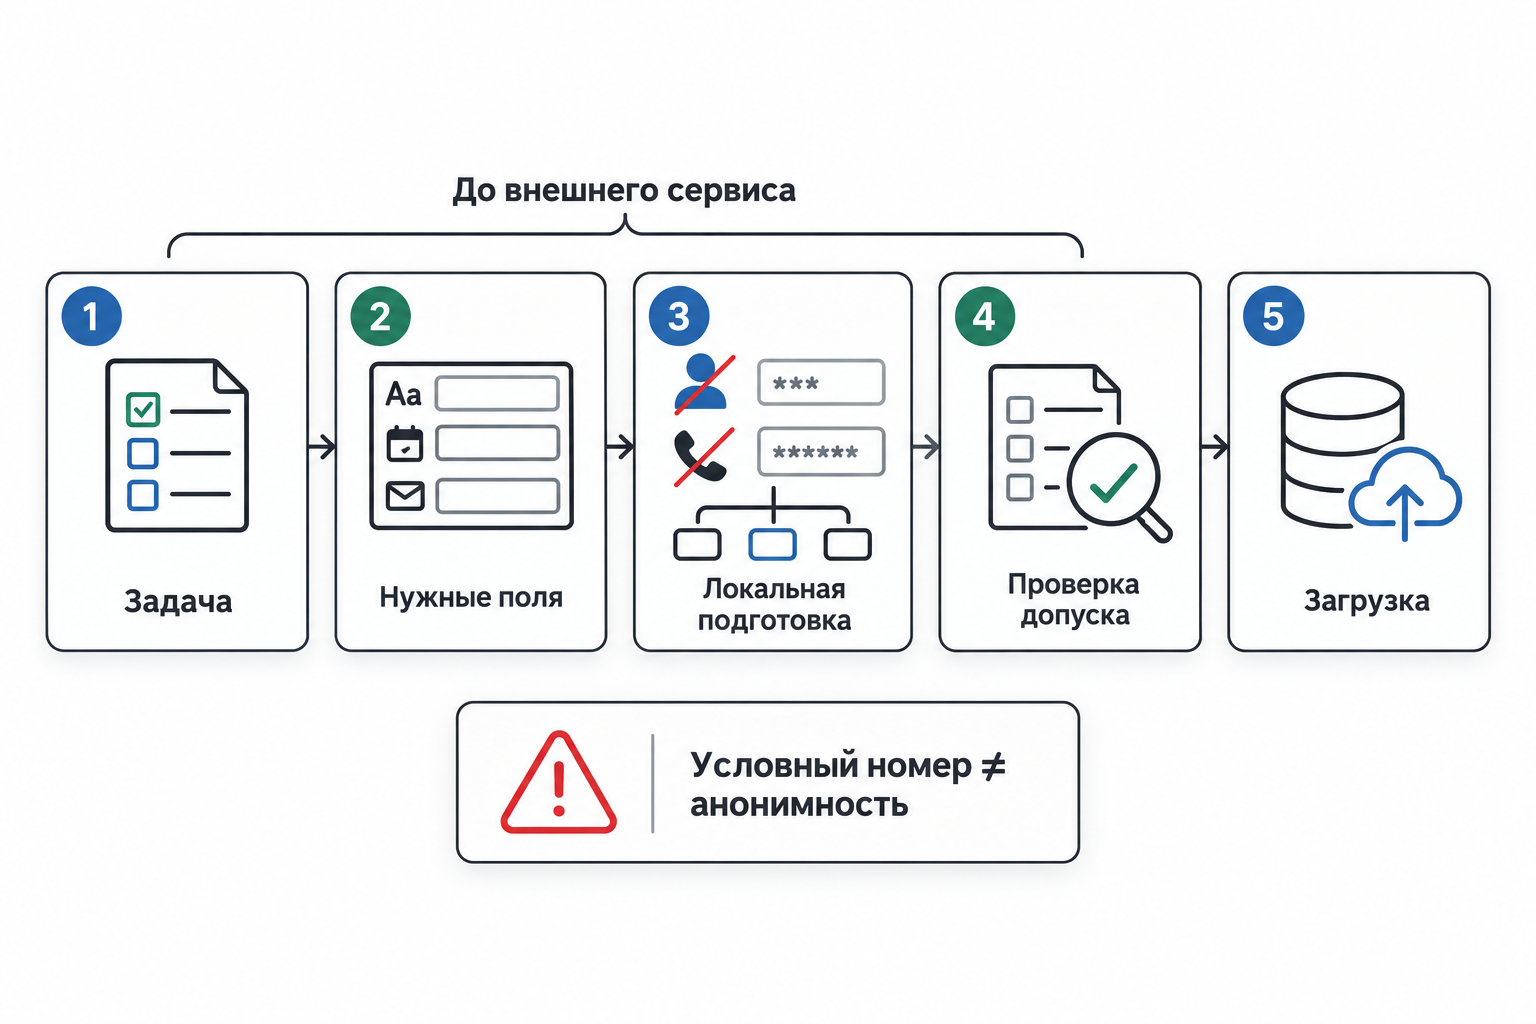
При подготовке нужно сохранить сведения, от которых зависит вывод. Для анализа продаж это могут быть источник обращения, этап воронки, время реакции, причина отказа и итог. Для разбора звонка — порядок реплик, вопросы менеджера, работа с возражением и следующий шаг. Для сервисного кейса — повод обращения, суть проблемы, ответ сотрудника и завершение ситуации.
Имена и контакты часто не нужны для этих задач. Но вместе с ними нельзя бездумно удалить содержание разговора: пересказ и последовательная расшифровка позволяют делать разные выводы.
Учебный пример подготовки клиентского диалога
Для оценки формулировок нужно сохранять последовательность реплик. Краткий пересказ подходит для обсуждения ситуации, но не позволяет проверить, что именно сказал менеджер.
Ниже — полностью вымышленная учебная реплика. Для реального материала сначала применяют согласованную процедуру подготовки и проверяют косвенные признаки идентификации.
Менеджер: «[Имя клиента], добрый день. Это сотрудник дилерского центра. Вы оставляли заявку на кроссовер. Выбранная комплектация есть в наличии. Можем предложить скидку [сумма] при оформлении кредита по [подтверждённая программа]. Ваш автомобиль предварительно оценили в [сумма]».
В подготовленной расшифровке реальные имена, контакты, номера и чувствительные условия заменяют согласованными обозначениями. При этом сохраняют реплики, вопросы, существенные условия и ход разговора. Если детали пришлось обобщить, фиксируют, какие выводы больше нельзя проверить по этому материалу.
Для учебного разбора здесь достаточно спросить: какие условия сообщил менеджер, какие вопросы он задал и зафиксирован ли следующий шаг? Слова «есть в наличии» описывают реплику, а не подтверждают актуальное наличие автомобиля.
Пример обезличивания CRM-выгрузки
Исходная таблица может содержать:
- ФИО;
- телефон;
- e-mail;
- VIN;
- модель;
- источник;
- дата заявки;
- статус;
- менеджер;
- причина отказа;
- комментарий;
- сумма сделки;
- скидка;
- кредит;
- trade-in.
Для первичного анализа в ИИ можно оставить:
- ID клиента: Клиент 1, Клиент 2, Клиент 3;
- источник лида;
- модель или класс автомобиля, если это не чувствительно;
- дата или неделя обращения;
- статус;
- этап воронки;
- время первого контакта;
- причина отказа;
- обезличенный комментарий;
- диапазон суммы, если нужно;
- признак кредита / trade-in без деталей.
Убрать:
- ФИО;
- телефон;
- e-mail;
- VIN;
- госномер;
- адрес;
- номер договора;
- точные персональные комментарии;
- лишние детали, по которым можно узнать клиента.
Такой файл уже можно анализировать намного безопаснее.
Пример обезличивания управленческого кейса
Иногда нужно разобрать не клиентские данные, а внутреннюю управленческую ситуацию.
Исходно:
Руководитель отдела продаж Сергей конфликтует с директором по маркетингу Ольгой. Сергей утверждает, что Яндекс.Директ даёт мусорные лиды по бренду X, Ольга показывает отчёт CallTouch и говорит, что проблема в скорости обработки. За март менеджеры Иванов и Смирнов не обработали 37 заявок вовремя.
Обезличенно:
В дилерском центре возник конфликт между продажами и маркетингом. Продажи считают, что рекламный канал даёт некачественные лиды. Маркетинг считает, что проблема в скорости обработки и дисциплине CRM. По данным отчёта, часть заявок не была обработана вовремя. Нужно помочь подготовить структуру управленческого разбора без взаимных обвинений: какие данные проверить, какие вопросы задать сторонам, как разделить причины по зонам ответственности.
Имена сотрудников и конкретные бренды можно убрать, если они не нужны для анализа.
Смысл управленческой проблемы сохранён.
Что нельзя обезличить полностью
Важно понимать: не всё можно безопасно обезличить вручную.
Иногда данные настолько специфичны, что даже без ФИО человека можно узнать.
Например:
- уникальная жалоба клиента;
- редкая дорогая сделка;
- конфликт с конкретным сотрудником;
- нестандартные условия дистрибьютора;
- история VIP-клиента;
- индивидуальное коммерческое предложение;
- сложный юридический спор;
- кадровый конфликт;
- чувствительная финансовая ситуация.
В таких случаях лучше не пытаться «почти обезличить» и отправить во внешний ИИ.
Можно сделать иначе:
- описать ситуацию более общо;
- заменить детали типовыми;
- убрать уникальные признаки;
- спросить ИИ не про конкретный случай, а про структуру анализа;
- работать в защищённом контуре;
- подключить ответственного специалиста.
Например, вместо загрузки полного юридического конфликта можно спросить:
«Какие вопросы нужно задать юристу при подготовке ответа на претензию клиента по качеству сервисных работ?»
ИИ поможет подготовиться, но не получит чувствительные данные.
Данные клиентов: зона особого внимания
Клиентские сведения помогают разбирать отказы, проверять сегменты, готовить повторные предложения и улучшать коммуникацию. Но полезность задачи не даёт права передавать базу, записи и переписку без установленных правил.
Для каждого сценария зафиксируйте, какие данные нужны, на каком основании и в каком инструменте они используются. Определите, кто готовит и проверяет материал, где хранит результат и кто отвечает за сообщение клиенту.
Звонки и переписки: польза высокая, риски тоже
Звонки и переписка позволяют проверить, какие вопросы задал менеджер, что обещал и о каком следующем шаге договорился. Эти детали дополняют показатели в отчёте. ИИ может помогать в разборе, если материал подготовлен и пригоден для выбранной оценки.
Но перед загрузкой нужно ответить на вопросы:
- есть ли согласие или законное основание для обработки;
- можно ли использовать материал для обучения;
- нужно ли обезличить;
- кто имеет доступ;
- какой инструмент используется;
- удалены ли телефоны, имена, VIN, e-mail;
- убраны ли чувствительные детали сделки;
- кто проверяет выводы ИИ.
Для первых экспериментов лучше использовать обезличенные фрагменты.
Например:
«Клиент интересуется автомобилем, спрашивает только цену и сравнивает с конкурентом. Менеджер отвечает так: [обезличенный диалог]. Оцени качество ответа и предложи улучшение».
Так можно обучаться без лишнего риска.
Финансовые данные: полезно, но осторожно
ИИ может помогать руководителю и финансовому директору:
- формулировать вопросы к отчёту;
- искать возможные причины отклонений;
- готовить структуру управленческой записки;
- объяснять цифры нефинансовым руководителям;
- сравнивать сценарии;
- выделять риски;
- готовить повестку финансового комитета.
Но финансовые данные нельзя бездумно отправлять во внешние инструменты.
Особенно:
- P&L;
- cash flow;
- управленческая отчётность;
- задолженность;
- кредитная нагрузка;
- зарплаты;
- маржинальность;
- планы выплат;
- закупочные условия;
- инвестиционные планы.
Если нужно использовать ИИ, можно начать с безопасных форматов:
- обезличенные примеры;
- агрегированные данные;
- диапазоны вместо точных цифр;
- структура отчёта без чувствительных значений;
- вопросы к анализу без загрузки самого файла;
- работа внутри защищённого корпоративного решения.
Например, вместо загрузки полного отчёта можно спросить:
«У нас снизилась валовая маржа при сохранении выручки. Какие группы причин стоит проверить в автодилерском бизнесе? Раздели причины на скидки, структуру продаж, закупочные условия, склад, кредитные продукты, trade-in, сервис и управленческий учёт. Укажи, какие данные запросить у финансового директора».
ИИ поможет подготовить управленческий разбор, не получив сам отчёт.
HR-данные: не превращайте ИИ в судью
В HR ИИ может быть полезен:
- в описании вакансий;
- профилях компетенций;
- вопросах для интервью;
- планах адаптации;
- обучении;
- оценочных формах;
- инструкциях;
- сценариях обратной связи.
Но есть опасная зона: персональные данные сотрудников и кандидатов.
Не стоит без правил загружать:
- резюме с контактами;
- персональные оценки;
- зарплаты;
- причины увольнения;
- конфликтные ситуации;
- медицинские сведения;
- дисциплинарные материалы;
- результаты внутренних расследований;
- личные обстоятельства.
ИИ может помочь подготовить вопросы интервью, профиль роли и разговор с сотрудником. Но оценка человека и решение о найме не должны приниматься им самостоятельно. За содержательную проверку и обратную связь отвечают руководитель и профильные специалисты.
Коммерческие данные: не всё стоит показывать внешнему миру
Коммерческая информация часто кажется менее чувствительной, чем персональные данные.
Но её утечка может быть очень болезненной.
Например:
- реальные скидки;
- пределы торга;
- планы акций;
- маржинальность по моделям;
- условия дистрибьютора;
- внутренние KPI;
- слабые места склада;
- стратегия по конкурентам;
- планы выхода в новые сегменты;
- условия для корпоративных клиентов;
- закупочные цены;
- данные по оборачиваемости;
- причины управленческих конфликтов.
Даже если в таких документах нет персональных данных, они могут быть коммерчески чувствительными.
Поэтому перед загрузкой нужно спросить:
- навредит ли компании утечка этой информации;
- можно ли заменить точные цифры диапазонами;
- можно ли убрать названия брендов, клиентов и партнёров;
- можно ли описать проблему абстрактно;
- нужен ли защищённый контур;
- кто разрешает использование.
Правило минимально достаточного контекста
Чтобы работать безопаснее, используйте правило:
Давайте ИИ не максимум данных, а минимум достаточного контекста для решения задачи.
Для структуры анализа не обязательно передавать полный отчёт, а для обсуждения сегментации — базу с контактами. Можно начать с описания задачи и определить, какие сведения понадобятся. Затем готовят именно этот набор с учётом правил компании.
Правило «сначала структура, потом данные»
Часто не нужно сразу загружать данные.
Сначала можно попросить ИИ помочь построить структуру анализа.
Например:
«Какие поля нужны, чтобы проанализировать падение конверсии из лида во встречу?»
«Какую структуру таблицы использовать для анализа отказов клиентов?»
«Какие сегменты стоит выделить в клиентской базе сервиса?»
«Какие вопросы задать финансовому директору при снижении маржи?»
«Какие критерии использовать для оценки звонка продавца?»
После этого вы понимаете, какие данные нужны, и можете подготовить безопасный набор.
Такой подход намного лучше, чем сразу бросать в ИИ всё подряд.
Правило проверки результата
Даже если данные были безопасно подготовлены, результат ИИ нужно проверять.
Особенно если он касается:
- клиентов;
- денег;
- юридических вопросов;
- персонала;
- внешних коммуникаций;
- обещаний;
- управленческих решений;
- фактов.
Проверка должна отвечать на вопросы:
- нет ли фактических ошибок;
- не сделал ли ИИ необоснованных выводов;
- не перепутал ли причинно-следственные связи;
- не предложил ли рискованную коммуникацию;
- не нарушает ли текст правила компании;
- применимо ли это к нашей ситуации;
- кто должен подтвердить вывод.
ИИ может быть убедительным.
Но убедительность — не доказательство.
Кто должен отвечать за безопасность ИИ
Безопасность ИИ — не задача одного IT.
Это совместная ответственность.
Собственник / генеральный директор
Определяет управленческую позицию:
- ИИ используем;
- делаем это безопасно;
- назначаем ответственных;
- не превращаем тему ни в запрет, ни в хаос.
IT
Отвечает за:
- инструменты;
- доступы;
- технические ограничения;
- хранение;
- интеграции;
- безопасность;
- настройки.
Юрист / комплаенс, если есть
Отвечает за:
- персональные данные;
- договорные ограничения;
- согласия;
- политики;
- правовые риски.
Руководители функций
Отвечают за:
- какие данные используются в их подразделении;
- какие задачи решаются;
- кто проверяет результат;
- что уходит клиенту или сотруднику;
- как применяются выводы.
Сотрудники
Отвечают за соблюдение правил:
- не загружать запрещённые данные;
- обезличивать;
- проверять;
- не выдавать ответ ИИ за факт;
- спрашивать при сомнении.
Если ответственность не распределена, каждый будет думать, что отвечает кто-то другой.
Простая политика использования ИИ на одну страницу
На старте не нужно писать сложный документ на 40 страниц.
Лучше сделать короткую памятку.
Например:
Правила использования ИИ в компании
1. Зачем используем
Мы используем ИИ для ускорения подготовки материалов, структурирования задач, анализа обезличенных данных, создания черновиков, проверки решений, обучения и улучшения внутренних процессов.
2. Что можно
- готовить черновики текстов;
- структурировать проблемы;
- создавать списки вопросов;
- делать шаблоны документов;
- анализировать обезличенные материалы;
- готовить внутренние инструкции;
- улучшать формулировки;
- создавать варианты решений;
- проверять риски.
3. Что нельзя
- загружать персональные данные клиентов без разрешения и обезличивания;
- загружать полные CRM-базы во внешние сервисы;
- загружать финансовые отчёты без согласования;
- загружать договоры и юридические документы без разрешения;
- передавать пароли, ключи, токены;
- отправлять клиенту текст ИИ без проверки;
- принимать управленческое решение только на основании ответа ИИ.
4. Что нужно обезличивать
- имена;
- телефоны;
- e-mail;
- VIN;
- госномера;
- номера договоров;
- адреса;
- данные сотрудников;
- уникальные детали клиента или сделки.
5. Кто проверяет
Результат проверяет владелец задачи или руководитель функции.
6. Что делать при сомнении
Если не уверены, можно ли загружать данные, не загружайте. Спросите ответственного.
Такая памятка не решит все вопросы, но сразу снизит риск хаотичного использования.
Как объяснить правила сотрудникам
Важно не пугать сотрудников, а дать им понятную рамку.
Не так:
«ИИ опасен, ничего нельзя».
И не так:
«Пользуйтесь как хотите».
А так:
«ИИ — рабочий инструмент. Мы будем его использовать, но аккуратно. Наша цель — ускорить работу и повысить качество решений, не создавая рисков для клиентов, сотрудников и компании. Поэтому вводим простые правила: чувствительные данные не загружаем, клиентскую информацию обезличиваем, внешние тексты проверяем, полезные промпты сохраняем, при сомнении спрашиваем».
Такое объяснение связывает ограничения с конкретной работой. Сотруднику понятнее, какие действия разрешены и к кому обратиться за уточнением.
Автодилерский пример: подготовка звонков к анализу
Дилер хочет улучшить качество обработки входящих звонков.
Плохой вариант:
- выгрузить записи звонков;
- отправить их во внешний ИИ-сервис;
- попросить «найти ошибки»;
- не проверить, что в звонках есть имена, телефоны, условия сделки, персональные данные.
Хорошая версия:
- Определить цель анализа.
Например:
- скорость начала диалога;
- выявление потребности;
- попытка назначить встречу;
- работа с возражением по цене;
- фиксация следующего шага.
-
Подготовить критерии оценки.
-
Отобрать несколько фрагментов.
-
Обезличить:
- убрать имена;
- убрать телефоны;
- убрать VIN;
- убрать точные суммы, если они чувствительны;
- убрать название клиента или компании.
-
Загрузить обезличенный текст.
-
Попросить ИИ оценить по критериям.
-
РОП проверяет выводы.
-
На основе результатов создаётся учебный материал.
Так ИИ помогает продажам, не создавая лишний риск.
Промпт для плана подготовки данных
Помоги составить план подготовки данных для задачи [задача]. Я передаю только названия полей и полностью вымышленные примеры: [схема]. Для каждого поля предложи: оставить, удалить, обобщить или заменить условным обозначением; объясни, нужен ли смысл поля для анализа. Отдельно укажи косвенные признаки узнавания и риск потери полезной информации. Не проси реальные контакты, документы или секреты. Итог — инструкция для локальной подготовки и перечень проверок ответственному, а не разрешение загружать данные.
Автодилерский пример: работа с клиентской базой без загрузки базы
Дилер хочет оживить базу.
Плохой вариант:
- выгрузить всю CRM;
- загрузить в ИИ;
- попросить «найти, кому что предложить».
Хорошая версия:
- Сначала спросить ИИ без базы:
«Какие сегменты клиентской базы автодилера стоит выделить для повторных коммуникаций по продажам, сервису, trade-in и автомобилям с пробегом?»
-
Получить структуру сегментов.
-
Определить, какие поля нужны:
- дата покупки;
- модель;
- возраст автомобиля;
- последнее посещение сервиса;
- источник лида;
- статус сделки;
- причина отказа;
- признак trade-in;
- сервисная история.
-
Подготовить обезличенную выгрузку только с нужными полями.
-
Убрать персональные данные.
-
Попросить ИИ помочь сформулировать гипотезы по сегментам.
-
Реальные коммуникации готовить и отправлять уже через разрешённые каналы и с проверкой человека.
Так компания использует ИИ для мышления и структуры, не отдавая сразу всю базу.
Автодилерский пример: финансовый разбор без раскрытия отчёта
Собственник видит, что выручка держится, но прибыль проседает.
Плохой вариант:
- загрузить полный P&L во внешний сервис;
- спросить «что не так?»;
- принять выводы без проверки.
Хорошая версия:
- Сначала описать проблему без точных данных:
«Автодилерская компания видит сохранение выручки при снижении прибыли. Какие группы причин нужно проверить?»
- Получить список гипотез:
- изменение структуры продаж;
- рост скидок;
- снижение маржи;
- рост стоимости привлечения;
- складские расходы;
- кредитная нагрузка;
- фонд оплаты труда;
- сервисная маржинальность;
- расходы на маркетинг;
- изменение условий поставщика.
-
Сформировать вопросы к финансовому директору.
-
Проверить реальные данные внутри компании.
-
При необходимости использовать ИИ с агрегированными или обезличенными показателями.
Так ИИ помогает подготовить разбор, не получая чувствительный отчёт.
Ошибка «мы ничего секретного не загружаем»
Многие сотрудники искренне считают, что не загружают ничего опасного.
Потому что они не отправляют паспорта и полные базы.
Но утечка может быть неочевидной.
Например:
- в тексте есть телефон клиента;
- в комментарии указан VIN;
- в диалоге видна точная скидка;
- в файле осталась скрытая колонка;
- в документе есть имена сотрудников;
- в презентации есть финансовые показатели;
- в таблице есть e-mail;
- в названии файла указана сделка;
- в скриншоте видны данные;
- в переписке есть коммерческие условия.
Поэтому нужно учить людей смотреть на данные внимательнее.
Не «секретно / не секретно».
А:
- можно ли по этому узнать клиента;
- можно ли по этому узнать сотрудника;
- может ли это навредить компании;
- есть ли здесь персональные данные;
- есть ли коммерческая чувствительность;
- нужно ли это ИИ для задачи.
Работа с подрядчиками и внешними экспертами
Если вы привлекаете подрядчика для ИИ-проекта, вопрос данных становится ещё важнее.
Подрядчик может попросить:
- выгрузку CRM;
- звонки;
- документы;
- таблицы;
- доступы;
- записи встреч;
- финансовые данные;
- базу клиентов.
Не нужно передавать всё «чтобы он разобрался».
Нужно заранее определить:
- какие данные действительно нужны;
- можно ли передать обезличенную версию;
- какие соглашения подписаны;
- где будут храниться данные;
- кто имеет доступ;
- как данные будут удалены после проекта;
- можно ли использовать данные для обучения моделей;
- кто отвечает за результат;
- кто внутри компании контролирует процесс.
Хороший подрядчик спокойно относится к таким вопросам.
Если подрядчик раздражается на вопросы безопасности, это плохой сигнал.
Данные и доверие сотрудников
Безопасность данных касается не только клиентов.
Сотрудники тоже должны понимать, как компания использует ИИ.
Если люди узнают, что их переписки, звонки, оценки или внутренние обсуждения без объяснения отправляются в ИИ, доверие падает.
Особенно если ИИ используется для контроля, оценки или обучения.
Нужно заранее объяснять:
- какие материалы анализируются;
- для какой цели;
- в каком виде;
- кто видит результат;
- используются ли персональные оценки;
- как защищаются данные;
- что не является автоматическим наказанием;
- как сотрудники могут улучшать свои навыки.
ИИ может быть отличным тренером.
Но если его внедрить как скрытый инструмент контроля, он станет источником страха.
Данные и доверие клиентов
Клиенты не обязаны разбираться, какой ИИ-инструмент вы используете.
Но они ожидают, что компания бережно относится к их информации.
Это особенно важно в коммуникациях.
Если клиент чувствует, что ему пишет бездушный автомат, который знает слишком много, это может раздражать.
Если клиент получает сообщение, основанное на его данных, но сформулированное грубо или неуместно, это удар по доверию.
Например:
«Мы видим, что вы давно не обслуживали ваш автомобиль...»
Иногда нормально.
Но если сказать это неаккуратно, клиент может почувствовать слежку.
Лучше:
«Напоминаем, что для автомобилей этого возраста обычно важно проверить...»
Или:
«Мы подготовили сервисное предложение для владельцев вашей модели...»
ИИ может помочь подобрать тон.
Но человек должен проверить, не выглядит ли коммуникация навязчивой, пугающей или слишком персональной.
Красные фразы, после которых нужно остановиться
Есть фразы, которые должны включать внутренний стоп-сигнал.
«Давайте просто загрузим всю базу»
Стоп. Сначала цель, поля, обезличивание, инструмент, ответственный.
«Там ничего такого»
Стоп. Проверить персональные, коммерческие и скрытые данные.
«ИИ сам разберётся»
Стоп. Сначала структура задачи и критерии.
«Отправим клиентам как есть»
Стоп. Все внешние коммуникации проверяет человек.
«Это же только тест»
Стоп. Риски возникают и в тестах.
«Все так делают»
Стоп. Это не аргумент.
«Потом разберёмся с правилами»
Стоп. Минимальные правила нужны до массового использования.
Что делать, если данные уже загружали без правил
Если данные уже переданы в неподходящий сервис, сначала прекратите дальнейшую передачу и сообщите ответственным за информационную безопасность, данные и процесс. Зафиксируйте сервис, время, вид сведений и совершённые действия, не создавая новых лишних копий. Порядок ограничения доступа, удаления материалов и уведомлений определяют ответственные специалисты; удаление чата само по себе не подтверждает устранение последствий. Если раскрыты секреты доступа, их отзыв или замену выполняет администратор по процедуре реагирования.
Выясняйте обстоятельства без преждевременных выводов о мотивах сотрудников. После первичного реагирования проведите инвентаризацию и определите, какие правила и обучение нужны.
Шаг 1. Понять масштаб
- кто использовал ИИ;
- какие сервисы;
- какие данные;
- для каких задач;
- что сохранилось;
- есть ли чувствительные материалы.
Шаг 2. Остановить рискованные практики
Не всё использование, а именно рискованные сценарии.
Шаг 3. Ввести временные правила
Короткая памятка лучше, чем отсутствие правил.
Шаг 4. Обучить сотрудников
Объяснить не «вы всё делали неправильно», а «теперь делаем безопаснее».
Шаг 5. Определить разрешённые сценарии
Чтобы не создать ощущение полного запрета.
Шаг 6. Пересмотреть инструменты
Понять, какие сервисы можно оставить, какие запретить, какие перевести в управляемый режим.
Безопасность как часть зрелости, а не тормоз
Бизнесу нужен понятный способ работы в установленных ограничениях. Для этого технические и правовые требования следует связать с конкретными сценариями: что разрешено, что требует подготовки, а что нужно остановить. Классификация данных и назначенные ответственные помогают принимать такие решения последовательно.
Три зоны применения с точки зрения данных
Четыре уровня выше описывают чувствительность данных. Три зоны ниже — условия применения ИИ к конкретному сценарию. Это разные оси: один и тот же набор данных может требовать разных ограничений при подготовке внутреннего черновика и при автоматической отправке сообщения клиенту.
Для простоты используйте ту же логику зелёной, жёлтой и красной зоны.
Зелёная зона
Можно использовать быстро.
Примеры:
- общие тексты;
- внутренние черновики без чувствительных данных;
- публичные материалы;
- идеи;
- структура документов;
- вопросы к совещанию;
- шаблоны;
- обезличенные учебные кейсы;
- общие рыночные вопросы;
- инструкции без коммерческой тайны.
Правила:
- проверять качество;
- не выдавать ответ ИИ за факт;
- сохранять полезные промпты.
Жёлтая зона
Можно использовать после подготовки.
Примеры:
- обезличенные звонки;
- обезличенные чаты;
- CRM-фрагменты без персональных данных;
- агрегированные отчёты;
- клиентские сегменты без контактов;
- внутренние процессы;
- коммерческие предложения без чувствительных условий;
- HR-материалы без персональных данных.
Правила:
- обезличить;
- сократить до необходимого;
- проверить перед загрузкой;
- назначить ответственного;
- проверить результат человеком.
Красная зона
Нельзя использовать без отдельного разрешения и защищённого контура.
Примеры:
- полные клиентские базы;
- персональные данные;
- финансовые отчёты;
- договоры;
- документы сотрудников;
- пароли и ключи;
- юридические споры;
- материалы с запретом раскрытия;
- точные коммерческие условия;
- автоматическая массовая коммуникация клиентам без проверки.
Правила:
- не загружать во внешние сервисы;
- согласовывать;
- использовать защищённые решения;
- документировать доступ;
- проверять юридически и технически.
Короткая управленческая рамка главы
Перед тем как использовать данные в ИИ, задайте десять вопросов.
1. Какая задача?
Зачем мы хотим использовать эти данные?
2. Какие данные нужны на самом деле?
Нужны ли все поля или только часть?
3. Есть ли персональные данные?
Имена, телефоны, e-mail, VIN, адреса, документы.
4. Есть ли коммерчески чувствительная информация?
Скидки, маржа, условия, планы, отчёты.
5. Можно ли обезличить?
Что можно убрать, заменить или обобщить?
6. Какой инструмент используется?
Внешний сервис, командный доступ, корпоративный контур.
7. Кто разрешил использование?
Руководитель функции, IT, юрист, собственник — в зависимости от уровня риска.
8. Кто проверит результат?
ИИ не должен быть последней инстанцией.
9. Куда пойдёт результат?
Внутренний черновик, клиентская коммуникация, управленческое решение, обучение.
10. Что делать, если есть сомнения?
Не загружать. Спросить ответственного.
Практикум главы
Составьте карту данных вашей компании для работы с ИИ.
Шаг 1. Выпишите основные типы данных
По блокам:
- клиенты;
- CRM;
- звонки;
- переписки;
- продажи;
- сервис;
- запчасти;
- маркетинг;
- финансы;
- HR;
- операционные процессы;
- юридические документы;
- управленческие отчёты.
Шаг 2. Разделите данные на четыре уровня
- уровень 1: открытые и безопасные;
- уровень 2: можно после обезличивания;
- уровень 3: только в защищённом контуре;
- уровень 4: нельзя загружать.
Шаг 3. Опишите правила обезличивания
Что нужно убирать:
- ФИО;
- телефоны;
- e-mail;
- VIN;
- госномера;
- адреса;
- номера договоров;
- точные суммы, если они чувствительны;
- имена сотрудников в конфликтных кейсах;
- уникальные признаки.
Шаг 4. Назначьте ответственных
По каждому типу данных:
- кто владелец;
- кто разрешает использование;
- кто обезличивает;
- кто проверяет результат.
Шаг 5. Создайте памятку на одну страницу
Не ждите идеального документа.
Сделайте первую версию правил и начните по ней работать.
Артефакт главы
Карта данных для безопасной работы с ИИ
Заполните таблицу.
Таблицу можно прокручивать по горизонтали.
| Тип данных | Примеры | Уровень 1/2/3/4 | Можно ли использовать в ИИ | Что нужно обезличить | Кто разрешает | Кто проверяет результат |
|---|---|---|---|---|---|---|
| Публичные материалы | ||||||
| CRM-выгрузки | ||||||
| Клиентская база | ||||||
| Звонки | ||||||
| Чаты | ||||||
| Сервисная история | ||||||
| Коммерческие предложения | ||||||
| Финансовые отчёты | ||||||
| HR-данные | ||||||
| Регламенты | ||||||
| Договоры | ||||||
| Управленческие отчёты |
Шаблон памятки для сотрудников
Как безопасно пользоваться ИИ
Можно
- создавать черновики;
- улучшать тексты;
- структурировать задачи;
- готовить вопросы;
- работать с публичными материалами;
- использовать обезличенные кейсы;
- создавать инструкции и чек-листы;
- анализировать данные только после подготовки.
Нельзя
- загружать телефоны, e-mail, ФИО клиентов;
- загружать VIN, госномера, номера договоров;
- загружать полные CRM-базы;
- загружать финансовые отчёты без разрешения;
- загружать договоры без согласования;
- отправлять клиенту ответ ИИ без проверки;
- передавать пароли, ключи, токены;
- принимать решение только потому, что «так сказал ИИ».
Если сомневаетесь
Не загружайте данные.
Спросите руководителя или ответственного за ИИ.
Итог главы
Карта данных должна помогать сотруднику принять конкретное решение до загрузки материала: что подготовить, какой инструмент использовать и к кому обратиться при сомнении. Проверка результата остаётся отдельной обязанностью даже после подготовки данных.
В следующей главе перейдём к ежедневной практике руководителя — совещаниям, документам, поручениям и подготовке решений.