Глава 19. Безопасное внедрение ИИ
Данные, доступы, риски и правила
Удачный текст, разбор звонка или быстро подготовленная презентация могут подтолкнуть руководителя к решению внедрять ИИ во всей компании. Но вместе с полезными приёмами легко распространить и ошибки: передачу лишних данных, неподтверждённые обещания клиентам, непроверенные финансовые выводы. Если инструменты и результаты остаются в личных чатах сотрудников, компания может даже не знать об этих рисках.
В главе 6 мы разобрали подготовку данных для личной работы. Теперь рассмотрим правила на уровне компании. Руководителям вместе с IT и профильными специалистами нужно определить разрешённые сценарии и инструменты, порядок проверки результатов и действий при сомнении. Обучение, доступы и ответственность должны быть согласованы: иначе каждый участник будет понимать ограничения по-своему.
У автодилера эта работа затрагивает клиентские обращения и сделки, сервисную историю, кредитные заявки и trade-in, сведения о складе, поставщиках, сотрудниках и финансовых результатах. Начнём с типов данных, затем перейдём к зонам риска, корпоративной политике и её применению.
Типы данных автодилера
1. Персональные данные клиентов
- ФИО;
- телефон;
- e-mail;
- адрес;
- паспортные данные;
- данные кредитной заявки;
- история обращения;
- история покупки;
- история сервиса;
- персональные комментарии.
Это зона максимальной осторожности.
2. Данные автомобиля
- VIN;
- госномер;
- история обслуживания;
- пробег;
- комплектация;
- заказ-наряды;
- оценка trade-in;
- диагностические данные.
Эти данные могут быть связаны с конкретным клиентом, поэтому тоже требуют защиты.
3. Коммерческие данные
- цены закупки;
- маржа;
- скидки;
- планы продаж;
- бонусы дистрибьютора;
- условия поставщиков;
- склад;
- акции;
- стратегия ценообразования.
Утечка таких данных может навредить конкурентной позиции.
4. Финансовые данные
- P&L;
- cash flow;
- долги;
- кредитная нагрузка;
- рентабельность;
- ФОТ;
- расходы;
- планы.
ИИ может помогать анализировать финансы, но данные должны использоваться аккуратно.
5. Данные сотрудников
- оценки;
- звонки;
- KPI;
- ошибки;
- дисциплина;
- кадровые комментарии;
- зарплаты;
- мотивация.
Здесь особенно важно не использовать ИИ как автоматический инструмент наказания.
6. Открытые данные
- сайты конкурентов;
- публичные цены;
- объявления;
- отзывы;
- новости;
- отраслевые отчёты;
- публичная статистика.
С ними работать проще, но всё равно нужно проверять актуальность и источники.
Зелёная, жёлтая и красная зоны ИИ
Чтобы правила были понятными, полезно разделить сценарии на три зоны.
Зелёная зона
Это разрешённые сценарии с низким установленным риском, а не работа «без риска».
Обычно они не содержат чувствительных данных.
Примеры:
- написать черновик письма без персональных данных;
- улучшить текст;
- подготовить структуру совещания;
- сделать чек-лист;
- придумать вопросы для интервью;
- проверить текст на воду;
- создать шаблон отчёта;
- подготовить структуру лендинга без внутренних данных;
- сформулировать гипотезы;
- создать учебный кейс на синтетических данных.
Правило зелёной зоны:
Можно пробовать быстро, но результат всё равно проверяет человек.
Жёлтая зона
Это сценарии, где есть потенциально чувствительный контекст, но его можно обезличить или агрегировать.
Примеры:
- анализ обезличенных звонков;
- анализ агрегированных данных воронки;
- разбор причин отказов без ФИО и телефонов;
- подготовка сервисной кампании по описанию сегмента;
- анализ отзывов без персональных деталей;
- финансовый разбор на агрегированных цифрах;
- конкурентный анализ с публичными данными;
- проверка клиентского сообщения перед отправкой;
- подготовка управленческой записки без закрытых деталей.
Правило жёлтой зоны:
Использовать только после подготовки данных, проверки допустимости выбранного инструмента и назначения ответственного за результат.
Красная зона
Это сценарии, которые нельзя запускать без специальных правил, защищённого контура, согласования или человеческой проверки.
Примеры:
- загрузка полной клиентской базы во внешний ИИ;
- загрузка ФИО, телефонов, VIN, паспортных данных;
- автоматическая отправка сообщений клиентам без проверки;
- автоматическое принятие решений по клиенту;
- кадровая оценка сотрудников только на основе ИИ;
- юридические документы без проверки юриста;
- финансовые решения без проверки финансового директора;
- массовая коммуникация по базе без согласования;
- интеграция ИИ с CRM без правил доступа;
- загрузка коммерчески чувствительных условий во внешний сервис;
- обработка жалоб с персональными деталями без защищённого процесса.
Правило красной зоны:
Не использовать без утверждённого процесса, владельца, правил данных и человеческого контроля.
Зона зависит одновременно от данных, инструмента, доступных действий и последствий ошибки. Один и тот же текст может использоваться для безопасного учебного разбора или для недопустимой автоматической отправки. Не определяйте зону только по названию задачи.
Промпт для классификации ИИ-сценария по зонам риска
Ты — специалист по безопасному внедрению ИИ в автодилерской компании.
Оцени сценарий использования ИИ: [описание сценария].
Нужно определить, к какой зоне он относится:
- зелёная — можно использовать быстро;
- жёлтая — можно после обезличивания и проверки;
- красная — нельзя без специального процесса и согласования.
Оцени по критериям:
- есть ли персональные данные;
- есть ли клиентские данные;
- есть ли финансовые данные;
- есть ли коммерческая тайна;
- есть ли автоматическое действие без человека;
- есть ли юридические риски;
- есть ли риск вреда клиенту или сотруднику.
Дай вердикт, правила безопасного использования и список того, что нужно убрать / обезличить.
Персональные данные: что нельзя загружать без правил
Главное простое правило для сотрудников:
Не загружайте во внешний ИИ то, что позволяет идентифицировать клиента, сотрудника или конкретную сделку.
Это правило должно быть понятным на бытовом уровне.
Что нельзя передавать без разрешённого защищённого контура
- ФИО клиента;
- телефон;
- e-mail;
- адрес;
- паспортные данные;
- номер договора;
- VIN;
- госномер;
- фото документов;
- кредитная заявка;
- банковские данные;
- полная история сделки;
- история сервиса с идентификацией клиента;
- записи звонков с персональными данными;
- переписки с персональными данными;
- жалобы с идентификацией клиента;
- данные сотрудников: зарплата, оценка, дисциплина, персональные комментарии.
Что можно использовать безопаснее
- обезличенное описание ситуации;
- агрегированные данные;
- синтетический пример;
- фрагмент без имён, телефонов, VIN и номеров договоров;
- список полей без значений;
- типовая причина отказа;
- общая статистика;
- описание сегмента без конкретных людей;
- публичные материалы.
Пример замены персональных данных
Плохо:
«Клиент Иван Петров, телефон +7..., VIN..., купил автомобиль в марте, не приехал на ТО, напиши сообщение».
Лучше:
«Клиент купил автомобиль около года назад и не приезжал на первое ТО. Нужно подготовить аккуратное сообщение без ощущения слежки и давления».
ИИ не нужен телефон клиента, чтобы помочь с текстом.
Промпт для плана безопасной подготовки материала
Помоги подготовить инструкцию по очистке данных для задачи [задача]. Ниже только схема полей и полностью вымышленные примеры: [схема]. Укажи прямые и косвенные признаки узнавания, лишние коммерческие сведения и поля, которые нужны для анализа. Предложи, что удалить, обобщить или заменить локально. Не запрашивай реальные данные. Результат — план подготовки и список проверок ответственному; он не подтверждает, что реальный файл уже обезличен или разрешён к загрузке.
Клиентские коммуникации: где особенно нужен контроль
Перед отправкой проверьте клиентское сообщение по фактическим условиям предложения. Это касается как массовых рассылок и сервисных кампаний, так и персональных ответов о цене, скидке, кредите, наличии автомобиля или оценке trade-in. Ответы на жалобы и отзывы, а также юридически значимые условия требуют внимания соответствующего руководителя или специалиста.
Что нельзя позволять ИИ в клиентских сообщениях
- обещать неподтверждённую цену;
- обещать скидку без условий;
- обещать наличие без проверки;
- утверждать одобрение кредита;
- гарантировать оценку trade-in;
- давить сроком без основания;
- использовать страх как главный аргумент;
- создавать ощущение слежки;
- писать слишком персонально на основе данных;
- отправлять сообщение без проверки человеком.
Промпт для проверки клиентского сообщения на безопасность
Ты — проверяющий клиентских коммуникаций автодилера.
Проверь сообщение перед отправкой.
Сообщение: [вставьте]. Сегмент: [описание]. Канал: [SMS / мессенджер / e-mail / звонок].
Проверь:
- нет ли неподтверждённых обещаний;
- нет ли давления;
- нет ли ощущения слежки;
- нет ли юридически рискованных формулировок;
- нет ли персональных данных;
- понятен ли CTA;
- соответствует ли текст клиентской пользе;
- нужен ли юрист / руководитель для проверки.
Дай вердикт: можно отправлять / нужно доработать / нельзя отправлять без согласования.
Финансовые данные и ИИ
В финансовом разборе ИИ может помочь найти отклонения, построить дерево возможных причин, сформулировать гипотезы и вопросы к данным, а затем подготовить записку. Финансовый директор проверяет расчёты и выводы; решения о бюджете остаются за ответственными руководителями.
Закрытые финансовые материалы нельзя передавать без утверждённых правил. Недостающие цифры нельзя додумывать, а предложенные действия — принимать без проверки контекста.
Подготовка данных для финансового разбора
Ограничьте вводные необходимыми показателями: используйте разрешённые агрегированные или обезличенные таблицы, относительные изменения и описание симптома. Проверка финансовым директором — отдельный этап, а не разновидность входных данных.
Например:
«Маржа по направлению снизилась на 3 п.п. за квартал, скидки выросли, склад увеличился, нужно построить дерево причин».
Не нужно загружать всё подряд.
Промпт для безопасного финансового анализа
Ты — финансовый аналитик автодилерской компании.
Проанализируй агрегированные финансовые данные.
Важно:
- не делай окончательных выводов без проверки;
- отделяй факты от гипотез;
- не придумывай недостающие цифры;
- указывай, какие данные нужны дополнительно;
- формулируй вопросы к финансовому директору.
Симптом: [описание]. Данные: [агрегированные данные].
Дай дерево причин, гипотезы, вопросы к данным и варианты действий после проверки.
Данные сотрудников и ИИ
Анализ звонков полезен для обучения, когда позволяет проверить конкретные действия менеджера: ответил ли он на вопрос о цене, уточнил ли потребность, предложил ли следующий шаг и повторный контакт, не давил ли на клиента.
Такой разбор не даёт ИИ права объявлять сотрудника «хорошим» или «плохим», обвинять его, решать вопрос об увольнении или снижении премии. Выводы проверяет руководитель; кадровое решение нельзя подменять оценкой диалога.
Правильная формулировка
Не:
«ИИ оценил менеджера на 3 из 10».
А:
«ИИ помог найти в диалоге поведенческие моменты: менеджер ответил на цену, но не выявил потребность и не предложил следующий шаг. РОП проверяет вывод и использует кейс для обучения».
Промпт для безопасного анализа работы сотрудника
Проанализируй материал как обучающий кейс, а не как кадровую оценку.
Оцени только поведение в конкретной ситуации.
Не делай выводов о личности, компетентности или мотивации сотрудника.
Дай:
- что получилось хорошо;
- что можно улучшить;
- где клиент мог потерять интерес;
- как сказать лучше;
- какую тренировку провести.
Материал: [обезличенный звонок / чат / пример].
Инструменты: хаос сервисов и доступов
Сотрудники могут работать в разных чатах, генераторах изображений, браузерных расширениях и ботах, пользоваться отдельными сервисами для расшифровки звонков и обработки PDF. У этих инструментов могут различаться условия хранения данных. Без общего реестра компания теряет представление о том, куда передаются рабочие материалы.
Что нужно определить
- какие инструменты разрешены;
- какие запрещены;
- какие можно использовать только без чувствительных данных;
- кто выдаёт доступы;
- кто оплачивает;
- кто удаляет доступы при увольнении;
- где хранятся результаты;
- какие инструменты можно использовать для клиентских данных;
- какие инструменты можно использовать только для черновиков.
Промпт для инвентаризации ИИ-инструментов
Ты — координатор безопасного внедрения ИИ в компании.
Помоги провести инвентаризацию ИИ-инструментов.
Нужно составить таблицу:
- название инструмента;
- кто использует;
- для каких задач;
- какие данные загружаются;
- есть ли риск персональных данных;
- есть ли риск коммерческой тайны;
- кто владелец доступа;
- статус: разрешить / разрешить с ограничениями / запретить до проверки;
- какие правила нужны.
Доступы и учётные записи
Если корпоративная работа держится на личных аккаунтах, результаты остаются в чатах сотрудников, а компании сложнее управлять доступами и рабочими материалами. Это затрудняет создание общей библиотеки, обучение и поддержку единого стандарта; отдельно приходится решать, что происходит с доступом после увольнения.
На раннем этапе личные аккаунты могут быть временным решением для допустимых задач. Но порядок доступа и хранения результатов нужно определить заранее.
Что нужно решить по доступам
- кто получает корпоративный доступ;
- какие роли получают доступ первыми;
- какие инструменты оплачиваются компанией;
- где хранятся промпты и результаты;
- кто администратор;
- как отключаются доступы;
- что запрещено делать с личных аккаунтов;
- какие задачи требуют корпоративного контура.
Библиотека промптов и агентов как часть безопасности
Библиотека помогает сотруднику выбрать не только текст запроса, но и способ подготовки материала. Для разбора клиентской переписки рядом с промптом должна быть инструкция:
«Подготовьте описание ситуации локально по утверждённой процедуре. Перед загрузкой проверьте прямые и косвенные идентификаторы, коммерческие сведения и допустимость инструмента».
Для анализа базы можно предложить шаблон работы с агрегированными сегментами вместо полной CRM-выгрузки, а для обучения менеджера — разбор поведения в диалоге вместо персональной оценки. Такие примеры показывают, как применять правила в конкретной задаче.
В библиотеке должны быть
- безопасные промпты;
- правила обезличивания;
- примеры плохого и хорошего входа;
- список запрещённых данных;
- чек-листы проверки;
- карточки агентов;
- шаблоны клиентских сообщений;
- рубрики качества;
- примеры допустимых сценариев.
Памятка для повседневной работы
Сотруднику нужен краткий ориентир по основным ограничениям и месту, где можно уточнить правила. Например:
10 правил безопасного использования ИИ
- Не загружай персональные данные клиентов.
- Не загружай телефоны, e-mail, VIN, госномера, номера договоров.
- Не загружай финансовые и коммерческие данные без разрешения.
- Обезличивай звонки, чаты и жалобы.
- Не отправляй клиенту текст ИИ без проверки.
- Не обещай цену, скидку, кредит, наличие или сроки, если они не подтверждены.
- Не используй ИИ для автоматической оценки сотрудников.
- Отделяй факты от гипотез.
- Если сомневаешься — спроси руководителя или владельца ИИ-контура.
- Сохраняй удачные промпты в общую библиотеку.
Эти правила должны быть видны и понятны.
Чек-лист безопасного использования ИИ
Перед тем как использовать ИИ, сотрудник может пройти быстрый чек-лист.
Таблицу можно прокручивать по горизонтали.
| Вопрос | Да / нет |
|---|---|
| В материале есть ФИО, телефон, e-mail, VIN, номер договора? | |
| В материале есть коммерчески чувствительные условия? | |
| В материале есть финансовые данные? | |
| В материале есть данные сотрудника? | |
| Материал можно обезличить? | |
| Результат пойдёт клиенту? | |
| Нужна проверка руководителя / юриста / финансового директора? | |
| ИИ может ошибиться без последствий или цена ошибки высокая? | |
| Понятно, кто проверяет результат? | |
| Понятно, где сохранить итог? |
Если хотя бы один ответ вызывает сомнение — нужно перейти из зелёной зоны в жёлтую или красную.
Что проверить перед аудитом
Одного запрета или общего разрешения недостаточно. Выясните, какие инструменты сотрудники действительно используют, где хранят результаты и кто проверяет клиентские сообщения. Убедитесь, что правила охватывают данные сотрудников, а разбор звонков используется для обучения, а не для автоматических кадровых решений.
Проверку нельзя оставлять только IT: сценариями владеют руководители функций. Для каждого сценария нужны понятная зона риска и рабочие шаблоны. До автоматизации его следует проверить вручную.
Практикум раздела
Проведите первичный аудит безопасности ИИ в компании.
Шаг 1. Составьте список сценариев
Запишите конкретные задачи: например, подготовка презентации, проверка отчёта, разбор звонка или составление клиентского сообщения. Укажите подразделение, которое их выполняет: маркетинг, продажи, сервис, HR, финансы или аналитика.
Шаг 2. Разделите сценарии по зонам
Зелёная, жёлтая, красная.
Шаг 3. Определите запрещённые данные
Что нельзя загружать без правил.
Шаг 4. Подготовьте правила обезличивания
Как заменять персональные данные описанием ситуации.
Шаг 5. Составьте список разрешённых инструментов
И инструментов, которые нужно проверить.
Шаг 6. Подготовьте 10 простых правил для сотрудников
Не длинную политику, а короткую памятку.
Шаг 7. Создайте библиотеку безопасных промптов
Начните с 10–15 шаблонов.
Шаг 8. Назначьте владельца ИИ-контура
Кто будет отвечать за правила, библиотеку, обучение и вопросы.
Артефакт раздела: матрица зон риска
Таблицу можно прокручивать по горизонтали.
| Сценарий ИИ | Данные | Зона: зелёная / жёлтая / красная | Что нужно обезличить | Кто проверяет | Разрешение |
|---|---|---|---|---|---|
| Черновик письма | |||||
| Анализ звонка | |||||
| Клиентская рассылка | |||||
| Финансовый разбор | |||||
| Проверка отчёта | |||||
| Сервисная кампания | |||||
| Анализ сотрудника | |||||
| Конкурентный анализ |
Артефакт раздела: список запрещённых данных
Не загружать во внешний ИИ без утверждённого защищённого процесса:
- ФИО клиентов;
- телефоны;
- e-mail;
- адреса;
- VIN;
- госномера;
- номера договоров;
- паспортные данные;
- кредитные заявки;
- банковские данные;
- персональные жалобы;
- записи звонков с идентификаторами;
- коммерческие условия;
- закрытые финансовые отчёты;
- зарплаты и персональные данные сотрудников.
Артефакт раздела: памятка сотруднику
Перед использованием ИИ проверь
- Убрал ли я персональные данные?
- Убрал ли я телефон, e-mail, VIN, номер договора?
- Нет ли финансовых или коммерческих данных?
- Можно ли заменить реальные данные описанием ситуации?
- Пойдёт ли результат клиенту?
- Нужно ли согласование руководителя?
- Может ли ИИ ошибиться с высокой ценой ошибки?
- Я проверю результат перед использованием?
- Я понимаю, где сохранить полезный промпт?
- Если сомневаюсь — кому задать вопрос?
От аудита к корпоративным правилам
Аудит должен показать, какие данные и инструменты используются в каждом сценарии и кто отвечает за результат. Матрица рисков, список ограничений и памятка дают основу для следующего шага — корпоративной политики. Теперь определим, как распределить роли, обучить сотрудников и поддерживать правила в работе.
Политика использования ИИ: роли, обучение, контроль и внедрение
Корпоративная политика закрепляет правила, которые мы разобрали выше: допустимые задачи, данные и инструменты, проверку результатов, ответственность и действия при ошибке. Она должна давать сотруднику понятный способ выполнить работу и получить ответ на спорный вопрос.
Чтобы документ применялся, его нужно связать с реальными сценариями, библиотекой промптов и обучением. Важны и понятный язык, и регулярный контроль: сама по себе краткость политики не обеспечивает её исполнения.
Из чего состоит корпоративная политика ИИ
Для обсуждения можно начать с компактного проекта политики и памятки сотруднику. Объём зависит от процессов, данных и требований компании; число страниц не подтверждает достаточности правил.
1. Цель использования ИИ
Зачем компания использует ИИ.
Например:
Мы используем ИИ для повышения качества управленческой работы, ускорения подготовки материалов, улучшения клиентских коммуникаций, анализа данных, обучения сотрудников и поддержки принятия решений. ИИ не заменяет ответственность руководителей и сотрудников, а помогает им работать быстрее и качественнее.
2. Основные принципы
Например:
- Человек отвечает за результат.
- Персональные данные защищаются.
- Клиентские сообщения проверяются до отправки.
- Финансовые и юридические выводы проверяются профильными руководителями.
- ИИ не используется как единственный источник оценки сотрудников.
- Факты отделяются от гипотез.
- Сильные практики сохраняются в библиотеку.
3. Разрешённые сценарии
Примеры:
- черновики текстов;
- структура документов;
- проверка качества;
- подготовка совещаний;
- протоколы;
- обучающие материалы;
- обезличенный анализ звонков;
- маркетинговые офферы;
- сервисные сообщения после проверки;
- управленческие записки;
- сценарный анализ;
- анализ агрегированных данных.
4. Запрещённые действия
Примеры:
- загружать персональные данные во внешний ИИ без разрешения;
- отправлять клиентам сообщения без проверки;
- обещать цены, скидки, кредиты, наличие без подтверждения;
- использовать ИИ для автоматического кадрового решения;
- загружать финансовые отчёты без правил;
- использовать неизвестные сервисы с чувствительными данными;
- публиковать результат ИИ без проверки фактов.
5. Зоны риска
Зелёная, жёлтая, красная.
Эта логика должна быть частью политики.
6. Правила данных
Что нельзя загружать.
Что можно обезличивать.
Кто отвечает за исключения.
7. Разрешённые инструменты
Список инструментов и ограничения.
Например:
- корпоративный ИИ-чат — для рабочих задач;
- инструмент презентаций — только без персональных данных;
- инструмент изображений — для маркетинговых макетов без клиентских данных;
- внешние сервисы расшифровки — только после проверки и разрешения.
8. Проверка результата
Кто проверяет:
- клиентские сообщения — руководитель направления / маркетинг;
- юридические формулировки — юрист;
- финансовые выводы — финансовый директор;
- кадровые выводы — руководитель и HR;
- управленческие решения — ГД / собственник;
- рекламные обещания — маркетинг + продажи + юрист при необходимости.
9. Библиотека промптов и агентов
Где хранить безопасные промпты, карточки агентов, шаблоны, примеры.
10. Ответственность и инциденты
Что делать, если сотрудник случайно загрузил лишние данные или обнаружил ошибку.
Не скрывать.
Сообщить владельцу ИИ-контура / руководителю / IT / юристу.
Шаблон корпоративной политики ИИ
Ниже — рабочий шаблон, который можно адаптировать под компанию.
Это учебная основа, а не готовый обязательный документ для любой организации. Перед утверждением согласуйте определения, перечень инструментов, основания обработки, роли, доступы и процедуру инцидента с ответственными специалистами. Заполните реальные контакты и порядок эскалации; не оставляйте их подразумеваемыми.
Политика использования ИИ в компании
1. Цель
Компания использует ИИ для повышения скорости и качества работы: подготовки материалов, анализа данных, клиентских коммуникаций, обучения, проверки качества, управленческих решений и автоматизации повторяемых процессов.
ИИ является помощником сотрудника и руководителя, но не заменяет профессиональную ответственность человека.
2. Основные принципы
- Ответственность за результат несёт человек.
- Персональные данные клиентов, сотрудников и партнёров защищаются.
- Внешние ИИ-инструменты нельзя использовать для чувствительных данных без разрешения.
- Клиентские коммуникации проверяются перед отправкой.
- Финансовые, юридические и кадровые выводы проверяются профильными руководителями.
- ИИ-ответы должны проверяться на факты, применимость и риски.
- Удачные промпты и сценарии сохраняются в корпоративной библиотеке.
3. Разрешённые сценарии
Разрешается использовать ИИ для:
- подготовки черновиков;
- улучшения текстов;
- создания структуры документов;
- подготовки совещаний;
- протоколов и поручений;
- разработки чек-листов;
- создания обучающих материалов;
- анализа обезличенных звонков и чатов;
- подготовки маркетинговых гипотез;
- проверки клиентских сообщений;
- анализа агрегированных данных;
- подготовки управленческих записок;
- сценарного анализа.
4. Запрещённые действия
Запрещается без специального разрешения:
- загружать ФИО, телефоны, e-mail, VIN, госномера, номера договоров, паспортные или кредитные данные;
- загружать полные клиентские базы;
- загружать закрытые финансовые отчёты;
- загружать персональные данные сотрудников;
- отправлять клиентам сгенерированные ИИ сообщения без проверки;
- использовать ИИ как единственный источник кадровой оценки;
- обещать клиентам цены, скидки, кредиты, наличие, сроки или условия без подтверждения;
- использовать непроверенные внешние ИИ-сервисы для рабочих данных.
5. Зоны риска
Зелёная зона: черновики, идеи, структуры, шаблоны без чувствительных данных. Можно использовать быстро, результат проверяет сотрудник.
Жёлтая зона: обезличенные звонки, агрегированные данные, клиентские сообщения, сервисные кампании, управленческие материалы. Использовать после обезличивания и проверки ответственным руководителем.
Красная зона: персональные данные, клиентские базы, финансы, юридические документы, кадровые решения, автоматические отправки клиентам, интеграции с CRM. Использовать только по утверждённому процессу.
6. Правила данных
Перед использованием ИИ сотрудник обязан удалить или заменить:
- имена;
- телефоны;
- e-mail;
- VIN;
- госномера;
- номера договоров;
- адреса;
- паспортные данные;
- кредитные данные;
- персональные комментарии;
- чувствительные коммерческие условия.
Если данные нельзя безопасно обезличить, их нельзя использовать во внешнем ИИ без разрешения.
7. Проверка результата
Результаты ИИ проверяются человеком перед использованием.
Обязательная проверка нужна для:
- сообщений клиентам;
- рекламных обещаний;
- финансовых выводов;
- юридических формулировок;
- кадровых выводов;
- управленческих решений;
- материалов, которые публикуются внешне.
8. Инструменты и доступы
Сотрудники используют только разрешённые компанией ИИ-инструменты для рабочих задач.
Использование личных аккаунтов для чувствительных данных запрещено.
Администратор корпоративных доступов ведёт список пользователей и отключает доступ при изменении роли или увольнении.
9. Библиотека промптов и агентов
Удачные промпты, агентские сценарии, шаблоны и примеры результатов сохраняются в общей библиотеке.
Библиотека поддерживается владельцем ИИ-контура.
10. Ошибки и инциденты
Если сотрудник случайно загрузил чувствительные данные, отправил ошибочный материал или обнаружил риск, он должен сообщить руководителю и владельцу ИИ-контура.
Цель сообщения — быстро снизить риск, а не скрыть ошибку.
Роли в безопасном внедрении ИИ
За применение и обновление политики должны отвечать конкретные участники. Ниже — распределение задач между ними.
1. Спонсор внедрения
Обычно собственник или ГД.
Отвечает за:
- управленческую важность темы;
- связь ИИ с бизнес-целями;
- баланс скорости и безопасности;
- поддержку владельца ИИ-контура;
- решение спорных вопросов.
2. Владелец ИИ-контура
Координатор всей системы.
Отвечает за:
- библиотеку промптов и агентов;
- правила использования;
- обучение;
- сбор вопросов;
- обновление политики;
- инвентаризацию инструментов;
- поддержку пилотов;
- ежемесячный обзор пользы и рисков.
3. IT / цифровой блок
Отвечает за:
- доступы;
- безопасность инструментов;
- интеграции;
- отключение пользователей;
- технические ограничения;
- проверку внешних сервисов;
- защищённый контур, если он нужен.
4. Юрист / специалист по персональным данным
Отвечает за:
- правила персональных данных;
- согласия;
- клиентские коммуникации с юридическим риском;
- рекламные обещания;
- договорные формулировки;
- реакцию на инциденты.
5. Руководители функций
Продажи, маркетинг, сервис, HR, финансы.
Отвечают за:
- сценарии в своих функциях;
- качество результата;
- проверку материалов;
- обучение сотрудников;
- выбор безопасных данных;
- внедрение в процессы.
6. Пользователи
Сотрудники, которые применяют ИИ.
Отвечают за:
- соблюдение правил;
- обезличивание данных;
- проверку результата;
- сохранение полезных промптов;
- сообщение о рисках и ошибках.
Обучение сотрудников безопасному ИИ
После знакомства с политикой сотрудники должны попробовать применить её к рабочим ситуациям. На занятии разберите подготовку данных, проверку сообщения и порядок обращения за помощью.
Формат обучения на 90 минут
- Объясните, для каких задач компания использует ИИ и какую пользу ожидает.
- Разберите основные риски: данные, неподтверждённые обещания и ошибки в работе с клиентами и сотрудниками.
- Покажите различия между зелёной, жёлтой и красной зонами.
- На примерах автодилера объясните, что нельзя загружать.
- Сравните исходный и подготовленный для использования материал.
- Покажите проверку фактов, гипотез, тона, обещаний и следующего шага.
- Предложите сотрудникам три материала: для каждого нужно определить допустимость использования и необходимость обезличивания.
- Покажите, где находится библиотека промптов.
- Назовите ответственных, к которым нужно обращаться при сомнении.
Промпт для подготовки обучения по безопасности ИИ
Ты — методолог обучения и специалист по безопасному внедрению ИИ в автодилере.
Подготовь занятие на 90 минут для сотрудников.
Цель: научить безопасно использовать ИИ в рабочих задачах.
Нужно включить:
- зачем компании ИИ;
- зоны риска;
- что нельзя загружать;
- как обезличивать данные;
- как проверять клиентские сообщения;
- как работать с результатами ИИ;
- практические упражнения;
- домашнее задание;
- короткую памятку.
Стиль: практично, без юридического перегруза.
Практические упражнения для обучения
Упражнение 1. Определить зону риска
Дайте сотрудникам 10 сценариев.
Например:
- написать текст поста;
- проанализировать звонок клиента;
- загрузить выгрузку CRM;
- подготовить сообщение по сервисной базе;
- сделать финансовый разбор;
- написать ответ на отзыв;
- проверить лендинг;
- создать протокол встречи;
- оценить менеджера;
- подготовить рекламное обещание.
Нужно отнести каждый сценарий к зелёной, жёлтой или красной зоне.
Упражнение 2. Обезличить материал
Дайте пример клиентской ситуации с персональными данными.
Задача — переписать её безопасно.
Упражнение 3. Проверить сообщение клиенту
Дайте сервисное сообщение.
Нужно найти:
- давление;
- ощущение слежки;
- неподтверждённые обещания;
- слабый CTA;
- персональные данные.
Упражнение 4. Разделить факт и гипотезу
Дайте кусок отчёта.
Нужно разделить:
- факты;
- мнения;
- гипотезы;
- рекомендации;
- данные, которых не хватает.
Реакция на ошибки и инциденты
Порядок действий нужен и на случай ошибки: сотрудник может передать лишние данные, использовать неверный вывод, отправить неудачное сообщение или опубликовать неподтверждённое рекламное обещание. Если он боится сообщить о случившемся, риск может остаться незамеченным. Поэтому заранее объясните, кому и как сообщать об инциденте.
Что считать инцидентом
- загрузка персональных данных во внешний ИИ без разрешения;
- отправка клиенту непроверенного сообщения;
- использование ИИ-результата с фактической ошибкой;
- публикация неподтверждённого обещания;
- использование ИИ для кадрового вывода без руководителя;
- утечка коммерческих данных;
- использование непроверенного инструмента для рабочих данных.
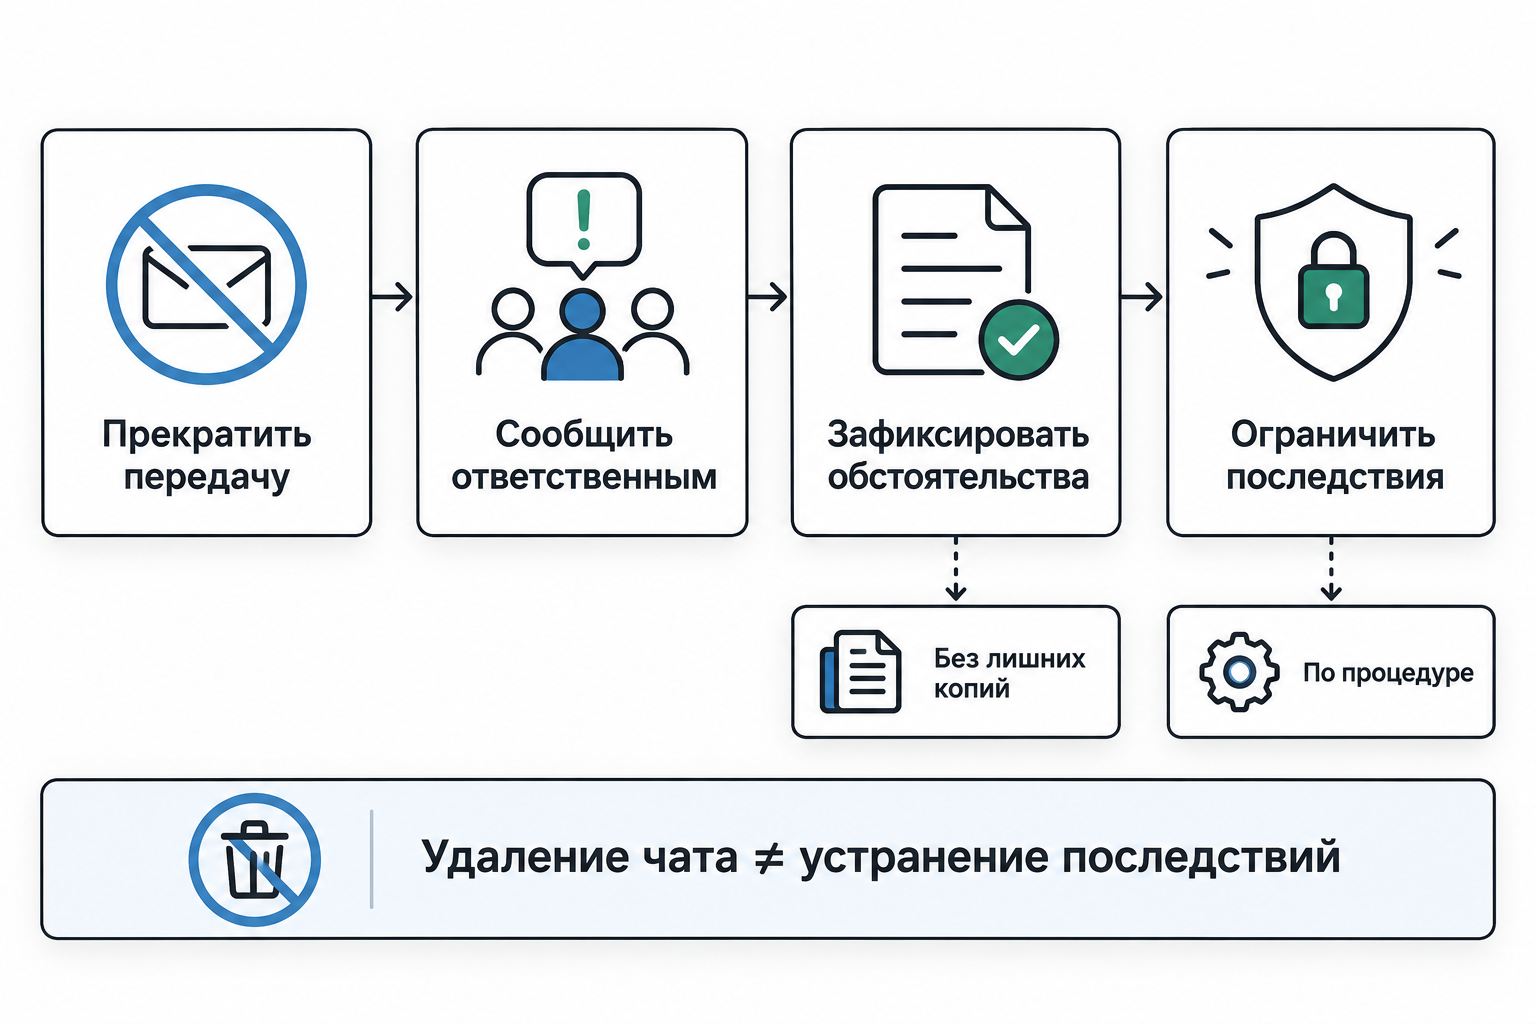
Что делать при инциденте
- Не скрывать.
- Сообщить руководителю и владельцу ИИ-контура.
- Зафиксировать, что произошло.
- Оценить, какие данные затронуты.
- Остановить дальнейшее использование материала.
- При необходимости подключить IT / юриста / ответственного руководителя.
- Исправить последствия.
- Обновить правила или обучение, если нужно.
Промпт для разбора ИИ-инцидента
Помоги структурировать разбор после первичных действий ответственных. Передаю только обезличенное описание без раскрытых данных и секретов: [время, сервис, тип сведений, действия, известные последствия]. Раздели установленные факты и неизвестное. Составь вопросы для ИТ, владельца данных и профильного специалиста; предложи меры против повторения. Не назначай виновных и не определяй правовые обязанности или сроки без проверки специалистом. Не считай удаление чата доказательством устранения последствий.
Как не превратить безопасность в бюрократию
Если каждый черновик проходит одинаково сложное согласование, сотрудники тратят время независимо от риска задачи. Разделяйте процедуры по зонам: для допустимых задач зелёной зоны используйте готовые промпты и минимум согласований; для жёлтой — подготовку данных и проверку ответственным руководителем; для красной — утверждённый процесс, согласование, владельца и контроль.
Зоны не отменяют ограничений, описанных выше. Они помогают выбрать нужную процедуру вместо одинакового запрета или одинакового разрешения на все действия.
Ежемесячный обзор ИИ: польза и риски
Раз в месяц соберите результаты использования ИИ и спорные случаи. Цель обзора — решить, какие практики продолжать, что ограничить и какие правила или обучение обновить.
Что смотреть
- какие сценарии использовали;
- какие дали пользу;
- какие промпты добавили;
- какие агенты запустили;
- были ли риски;
- были ли инциденты;
- какие инструменты появились;
- что нужно запретить;
- что нужно разрешить;
- чему обучить команду;
- какие сценарии масштабировать.
Промпт для ежемесячного обзора ИИ
Ты — владелец ИИ-контура автодилерской компании.
Подготовь ежемесячный обзор использования ИИ.
Данные месяца: [сценарии, пользователи, агенты, промпты, результаты, риски, вопросы].
Структура:
- Что использовалось.
- Какая польза получена.
- Какие сценарии масштабировать.
- Какие сценарии требуют ограничений.
- Какие риски или инциденты были.
- Какие правила нужно обновить.
- Какие инструменты проверить.
- Какие сотрудники / функции требуют обучения.
- План на следующий месяц.
Формат: управленческий обзор на 1–2 страницы.
30-дневный план безопасного внедрения ИИ
До начала аудита уже должны действовать временные правила: не передавать рабочие данные в неразрешённые сервисы, не вставлять секреты доступа и знать контакт ответственного при сомнении. Вторая неделя посвящена уточнению и утверждению правил, а не первому ограничению рискованных действий.
Ниже план разделён на четыре недельных блока. Оставшиеся дни 30-дневного периода используйте для итоговой проверки и согласования следующего этапа.
Неделя 1. Аудит текущего использования
Задачи
- понять, кто уже использует ИИ;
- какие инструменты;
- какие данные;
- какие сценарии;
- какие риски;
- какие полезные практики уже есть.
Артефакты
- список инструментов;
- список сценариев;
- первичная матрица рисков;
- список быстрых запретов;
- список полезных практик.
Неделя 2. Правила и роли
Задачи
- назначить спонсора;
- назначить владельца ИИ-контура;
- согласовать зоны риска;
- подготовить короткую политику;
- подготовить памятку сотруднику;
- определить разрешённые инструменты.
Артефакты
- политика ИИ;
- памятка;
- список ролей;
- список разрешённых инструментов;
- правила данных.
Неделя 3. Библиотека и обучение
Задачи
- собрать первые безопасные промпты;
- оформить карточки агентов;
- провести обучение;
- разобрать практические кейсы;
- создать канал вопросов.
Артефакты
- библиотека промптов;
- библиотека агентов;
- материалы обучения;
- FAQ;
- список вопросов сотрудников.
Неделя 4. Пилоты и контроль
Задачи
- выбрать 3 безопасных пилота;
- запустить в зелёной / жёлтой зоне;
- проверить результаты;
- оценить пользу;
- обновить правила;
- подготовить план следующего месяца.
Артефакты
- результаты пилотов;
- обновлённая политика;
- обзор пользы и рисков;
- план масштабирования.
Промпт для 30-дневного плана безопасного внедрения
Ты — руководитель безопасного внедрения ИИ в автодилерской компании.
Составь план на 30 дней.
Цель: создать безопасный и рабочий контур использования ИИ без лишней бюрократии.
Участники: собственник / ГД, владелец ИИ-контура, IT, юрист, руководители продаж, маркетинга, сервиса, HR, финансов.
План должен включать:
- аудит текущего использования;
- матрицу рисков;
- политику;
- памятку сотруднику;
- разрешённые инструменты;
- библиотеку промптов;
- обучение;
- первые безопасные пилоты;
- ежемесячный обзор.
Для каждой недели укажи задачи, ответственных, артефакты, риски и контрольные точки.
Рабочие документы для старта
Проверьте, подготовлены ли семь материалов:
- Политика использования ИИ — основные правила.
- Памятка сотрудника — краткий порядок действий и ограничения.
- Матрица зон риска — условия допуска сценариев.
- Список запрещённых данных — что нельзя передавать.
- Список разрешённых инструментов — для каких задач ими можно пользоваться.
- Библиотека проверенных промптов — рабочие шаблоны.
- Процедура инцидента — действия при ошибке и контакты ответственных.
Это состав стартового комплекта, а не доказательство достаточности защиты для любой компании.
Артефакт раздела: роли и ответственность
Таблицу можно прокручивать по горизонтали.
| Роль | Ответственность | Что проверяет | Как часто |
|---|---|---|---|
| Спонсор внедрения | Связь ИИ с бизнес-целями | Приоритеты и спорные решения | Ежемесячно |
| Владелец ИИ-контура | Правила, библиотека, обучение, обзор | Сценарии, промпты, риски | Еженедельно / ежемесячно |
| IT | Доступы, инструменты, безопасность | Сервисы, интеграции, доступы | По необходимости |
| Юрист / ПДн | Персональные данные, обещания, документы | Красная зона, спорные формулировки | По необходимости |
| Руководители функций | Сценарии в подразделениях | Качество результата | Регулярно |
| Пользователи | Соблюдение правил | Данные и результаты | Каждый раз |
Артефакт раздела: шаблон политики ИИ
1. Цель использования ИИ
2. Основные принципы
3. Разрешённые сценарии
4. Запрещённые действия
5. Зоны риска
6. Правила данных
7. Разрешённые инструменты
8. Проверка результата
9. Библиотека промптов и агентов
10. Что делать при ошибке
Артефакт раздела: процедура инцидента
Таблицу можно прокручивать по горизонтали.
| Шаг | Действие | Ответственный | Срок |
|---|---|---|---|
| 1 | Остановить использование материала | Сотрудник / руководитель | Сразу |
| 2 | Сообщить владельцу ИИ-контура | Сотрудник | Сразу |
| 3 | Описать, что произошло | Владелец ИИ-контура | В день обнаружения |
| 4 | Оценить данные и риски | IT / юрист / руководитель | В день обнаружения |
| 5 | Принять меры снижения риска | Ответственные | По ситуации |
| 6 | Обновить правила / обучение | Владелец ИИ-контура | После разбора |
| 7 | Зафиксировать выводы | Владелец ИИ-контура | После закрытия |
Артефакт раздела: план обучения сотрудников
Таблицу можно прокручивать по горизонтали.
| Блок | Содержание | Формат | Артефакт |
|---|---|---|---|
| Зачем ИИ компании | Польза и границы | Мини-лекция | Общая рамка |
| Зоны риска | Зелёная, жёлтая, красная | Разбор примеров | Матрица |
| Данные | Что нельзя загружать | Практика | Памятка |
| Обезличивание | Как заменить данные ситуацией | Упражнение | Безопасный пример |
| Клиентские сообщения | Проверка на риски | Практика | Чек-лист |
| Факты и гипотезы | Как не верить ИИ слепо | Упражнение | Таблица проверки |
| Библиотека | Где брать промпты | Демонстрация | Список промптов |
| Инциденты | Что делать при ошибке | Разбор | Процедура |
Проверка проекта политики
До утверждения дайте сотруднику найти в проекте ответ на конкретный рабочий вопрос. Если правило понятно только специалисту или не подкреплено примером, подготовьте пояснение и подходящий шаблон из библиотеки.
Назначьте владельца обновлений, проведите обучение и проверьте порядок сообщения об инциденте. Руководители продаж, маркетинга, сервиса, HR и других функций должны участвовать в этой работе вместе с IT: риски возникают в их сценариях, а не только в настройках инструментов.
Практикум раздела
Создайте минимальный безопасный контур ИИ.
Шаг 1. Назначьте владельца
Кто отвечает за правила и развитие.
Шаг 2. Опишите зоны риска
На примерах вашей компании.
Шаг 3. Составьте короткую политику
Ориентир для компактного проекта — 5–7 страниц; необходимый объём зависит от процессов и требований компании.
Шаг 4. Сделайте памятку сотрудника
1 страница.
Шаг 5. Определите разрешённые инструменты
И что в них можно делать.
Шаг 6. Соберите первые безопасные промпты
10–15 штук.
Шаг 7. Проведите обучение
90 минут, практический формат.
Шаг 8. Запустите 3 безопасных пилота
Зелёная или жёлтая зона.
Шаг 9. Проведите ежемесячный обзор
Польза, риски, обновления.
Шаг 10. Обновите правила
На основе реальной практики.
Итог главы
Рабочая политика связывает данные и инструменты с конкретными сценариями, ответственными и способом проверки. Сотрудник должен знать, что ему разрешено делать, где взять подходящий шаблон и к кому обратиться при сомнении или ошибке.
Аудит показывает исходную практику; обучение и пилоты позволяют проверить правила в работе. Ежемесячный обзор нужен, чтобы обновлять их по результатам и изменениям сценариев. Ответственность за этот процесс нельзя заменить наличием документа.
В следующей главе объединим подготовку команды, прикладные задачи и правила безопасности в программу внедрения на 90 дней.